Répondre depuis une adresse professionnelle : configuration, bonnes pratiques et modèles
L’approche recommandée est simple : utilisez une boîte mail professionnelle surveillée et authentifiée comme adresse d’expédition pour tous les e-mails destinés aux clients. N’utilisez jamais une adresse noreply lorsque les clients sont censés répondre.
- Authentifiez votre domaine d’expédition avec SPF et DKIM, puis publiez une politique DMARC avant d’envoyer des e-mails à grande échelle. L’authentification réduit les risques d’usurpation et favorise la délivrabilité, mais chaque protocole joue un rôle différent.
- Acheminez les réponses vers une boîte de réception surveillée ou un service d’assistance, et non vers un compte personnel ou une liste de distribution que personne ne consulte. Les réponses manquées érodent la confiance plus rapidement que les réponses tardives.
- Pour les e-mails commerciaux, respectez les exigences de la loi CAN-SPAM : utilisez des informations de routage exactes, incluez une adresse postale physique valide et fournissez un mécanisme de désinscription fonctionnel qui traite les demandes dans un délai de 10 jours ouvrés.
Une exception s’applique : les notifications purement générées par le système et non interactives (alertes serveur, reçus automatisés, codes à deux facteurs) peuvent utiliser une adresse non surveillée. Si vous choisissez cette option, ajoutez dans le corps de l’e-mail une ligne invitant les destinataires à utiliser une véritable adresse de contact pour leurs questions.
Points clés à retenir
Les adresses de rôle authentifiées et surveillées constituent la base d’un routage fiable des réponses ; toutes les autres décisions de configuration reposent sur cette base.
| Point | Détails |
|---|---|
| Utiliser une adresse de rôle surveillée | Acheminez les réponses vers support@, billing@ ou hello@, jamais vers une adresse noreply pour les e-mails destinés aux clients. |
| Authentifier avant d’envoyer | Configurez SPF et DKIM, publiez DMARC et vérifiez qu’au moins un chemin d’authentification aligné réussit avant d’envoyer des e-mails à grande échelle. |
| Reply-To et From ont des fonctions différentes | From contrôle l’identité de l’expéditeur et l’alignement DMARC ; Reply-To contrôle la destination des réponses. |
| CAN-SPAM exige des en-têtes exacts | From et Reply-To ne doivent pas induire les destinataires en erreur ; les désinscriptions doivent être traitées dans un délai de 10 jours ouvrés. |
| Deskhero centralise la gestion des réponses | Deskhero synchronise les réponses bidirectionnelles avec votre boîte Gmail ou Microsoft 365 existante, sans nouvelle adresse nécessaire. |
Sommaire
- Que signifie réellement « répondre depuis une adresse d’entreprise » ? Explication de From, Reply-To et Return-Path
- Quand utiliser une adresse Reply-To différente de votre adresse From ?
- Bonnes pratiques pour la délivrabilité, la réputation de la marque et la conformité juridique
- Comment configurer Reply-To et From sur les plateformes courantes
- Erreurs courantes lors de la configuration de l’adresse de réponse et comment les corriger
- Exemples d’adresses de réponse et 3 modèles que votre équipe peut reprendre
- Directives juridiques et sectorielles qui influencent le choix des adresses de réponse
- Ce que les équipes d’assistance comprennent mal au sujet du routage des réponses
- Deskhero synchronise vos réponses avec votre boîte mail existante
- Sources
- FAQ
Que signifie réellement « répondre depuis une adresse d’entreprise » ? Explication de From, Reply-To et Return-Path
Ces trois en-têtes se ressemblent en apparence, mais remplissent des fonctions différentes. L’adresse From est l’identité de l’expéditeur que les destinataires voient généralement dans leur client de messagerie. L’adresse Reply-To indique au client où diriger une réponse. Le Return-Path (également appelé expéditeur d’enveloppe) est normalement masqué aux destinataires et sert aux notifications de rebond et aux rapports d’état de distribution.
| En-tête | Visible par le destinataire ? | Rôle dans le protocole | Qui le configure |
|---|---|---|---|
| From | Oui (nom affiché + adresse) | Identité de l’expéditeur ; vérification de l’alignement DMARC | Équipe marketing / administrateur informatique |
| Reply-To | Uniquement lors d’une réponse | Dirige les réponses vers une boîte de réception spécifique | Paramètres de l’ESP / configuration de la campagne |
| Return-Path | Non | Distribution des rebonds et des DSN ; vérification de l’alignement SPF | Service d’envoi / configuration SMTP |
Lorsque From et Reply-To diffèrent, DMARC évalue l’alignement par rapport au domaine de l’en-tête From visible, et non par rapport au domaine Reply-To. DMARC réussit lorsqu’au moins un identifiant authentifié est aligné sur ce domaine From : soit le domaine de l’expéditeur d’enveloppe authentifié par SPF, soit le domaine figurant dans une signature DKIM valide. Une adresse Reply-To telle que support@company.com ne détermine pas l’alignement DMARC.
Voici à quoi ressemble un bloc d’en-têtes bruts simplifié pour un e-mail transactionnel :
From: Acme Support <hello@acme.com>
Reply-To: support@acme.com
Return-Path: <bounce@mail.acme.com>
Received: from mail.acme.com ([203.0.113.10]) by mx.recipient.com
Dans les environnements logiciels multi-entreprises, la situation devient plus complexe. Une correction du module de messagerie Odoo illustre bien le problème : le système définissait par défaut le champ reply_to sur la première entreprise de la base de données plutôt que sur l’entreprise associée à l’enregistrement concerné. La correction calcule reply_to pour chaque enregistrement. Toute équipe utilisant des e-mails multi-tenant ou multi-marques devrait vérifier ce comportement avant de supposer que les réponses arrivent dans la bonne boîte de réception.
Quand utiliser une adresse Reply-To différente de votre adresse From ?
La règle est simple : utilisez une adresse de rôle surveillée (support@, billing@, hello@) pour les parcours destinés aux clients, et réservez les adresses personnelles aux véritables communications relationnelles individuelles.
Assistance et gestion des tickets. Acheminez les réponses vers une boîte de réception partagée ou un service d’assistance. De nombreux systèmes de gestion des tickets peuvent rattacher une réponse au bon fil, souvent grâce à un identifiant de ticket intégré à l’adresse de réponse ou aux en-têtes du message. Le contexte reste ainsi intact et les réponses ne disparaissent pas dans la boîte de réception d’un Utilisateur indisponible.
Suivi commercial. L’adresse personnelle d’un commercial convient bien ici, car la relation est volontairement individuelle. Le risque concerne la continuité : si le commercial quitte l’entreprise, les réponses envoyées à son adresse restent sans réponse. Une adresse partagée sales@, avec des règles de transfert vers le commercial chargé du dossier, constitue une valeur par défaut plus sûre.
Facturation et factures. Utilisez toujours une adresse de rôle (billing@, accounts@). Les clients qui répondent aux e-mails de facturation ont souvent des questions urgentes concernant des frais ou des contestations. Une adresse personnelle crée un point de défaillance unique.
Communications des dirigeants et relations presse. Les e-mails d’un fondateur et les communiqués de presse proviennent souvent de l’adresse nominative d’un dirigeant pour renforcer leur crédibilité. Définissez Reply-To sur une adresse d’équipe surveillée (press@, founders@) afin que les réponses parviennent à une personne capable d’agir.
Notifications système. Les réinitialisations de mot de passe, confirmations de commande et codes à deux facteurs peuvent être conçus pour ne pas être interactifs. Une adresse noreply@ non surveillée peut être raisonnable pour ces messages, mais incluez une voie de contact visible dans le corps du message. Certains spécialistes de la délivrabilité recommandent d’éviter les adresses noreply lorsqu’un véritable canal de réponse peut être surveillé.
Conseil : Si vous utilisez une boîte de réception partagée, définissez un SLA de réponse dans votre service d’assistance et désignez un responsable pour chaque file. Une boîte de réception partagée sans responsable se comporte exactement comme une boîte non surveillée : les réponses s’accumulent et personne n’agit.
Le compromis opérationnel concerne les effectifs. Une seule adresse support@ est facile à mémoriser et à surveiller, mais elle nécessite des règles de routage et des horaires de couverture clairs. Plusieurs adresses de rôle permettent un routage précis, mais ajoutent une charge de surveillance et d’administration. Les adresses du même domaine peuvent partager l’authentification au niveau du domaine. Pour la plupart des petites et moyennes équipes, une ou deux adresses de rôle surveillées, avec des règles de routage dans un service d’assistance, offrent un équilibre pratique.
Bonnes pratiques pour la délivrabilité, la réputation de la marque et la conformité juridique
Authentifiez votre domaine d’envoi et acheminez les réponses vers une boîte mail surveillée. Ce sont deux contrôles fondamentaux, au même titre que le contenu, le consentement, la qualité des listes et les exigences propres à chaque fournisseur.
Liste de contrôle de l’authentification
| Protocole | Ce qu’il protège | Où il s’applique |
|---|---|---|
| SPF | Usurpation de l’expéditeur d’enveloppe (domaine Return-Path) | Enregistrement DNS TXT du domaine d’envoi |
| DKIM | Intégrité du message et authentification par un domaine signataire | Enregistrement DNS TXT ; clé de signature dans le service d’envoi |
| DMARC | Usurpation du domaine From ; relie SPF et DKIM à From | Enregistrement DNS TXT ; rapports agrégés dans votre boîte de réception |
| Alignement de l’expéditeur d’enveloppe | Problèmes d’alignement DMARC fondés sur SPF | Configuré dans le service d’envoi ou la configuration SMTP |
L’alignement DMARC est facile à mal interpréter. SPF authentifie le domaine de l’expéditeur d’enveloppe, tandis que DKIM authentifie le domaine identifié par la valeur d= de la signature. DMARC compare ensuite ces domaines authentifiés avec le domaine From visible. Un mécanisme aligné doit réussir. L’alignement strict exige une correspondance exacte des domaines, tandis que l’alignement détendu autorise une correspondance du domaine organisationnel. Le domaine Reply-To n’entre pas dans ce test.
Liste de contrôle opérationnelle
- Vérifiez que l’adresse de réponse mène à une boîte de réception surveillée ou à une file du service d’assistance avant d’envoyer toute campagne.
- Configurez le transfert automatique ou des règles de routage afin que les réponses parviennent à la bonne équipe dans le délai prévu par votre SLA.
- Conservez un nom d’expéditeur cohérent avec votre marque afin que les destinataires puissent l’identifier.
- Utilisez des modèles de réponse qui incluent le nom du client et la référence du ticket afin que les Utilisateurs puissent répondre de manière cohérente et préserver le contexte.
Conformité à la loi CAN-SPAM
La loi CAN-SPAM s’applique aux messages dont l’objectif principal est commercial. Ses exigences comprennent des informations d’en-tête et de routage exactes, une adresse postale physique valide, une méthode de désinscription claire et le traitement des demandes de désinscription dans un délai de 10 jours ouvrés. Les messages transactionnels ou relationnels sont exemptés de la plupart des dispositions, mais ne peuvent pas utiliser d’informations de routage fausses ou trompeuses.
Conseil : Si vous séparez les flux de messagerie par sous-domaine, configurez et surveillez l’authentification pour chaque domaine d’envoi. Modifier uniquement Reply-To n’isole pas la réputation de l’expéditeur, car Reply-To n’est pas utilisé pour l’alignement DMARC.
Comment configurer Reply-To et From sur les plateformes courantes
La règle de décision est simple : modifiez le champ From pour contrôler l’identité de l’expéditeur et la reconnaissance de la marque ; modifiez le champ Reply-To pour contrôler la destination des réponses. Modifiez le Return-Path (via votre ESP ou votre configuration SMTP) pour contrôler la destination des rebonds.
Configuration étape par étape
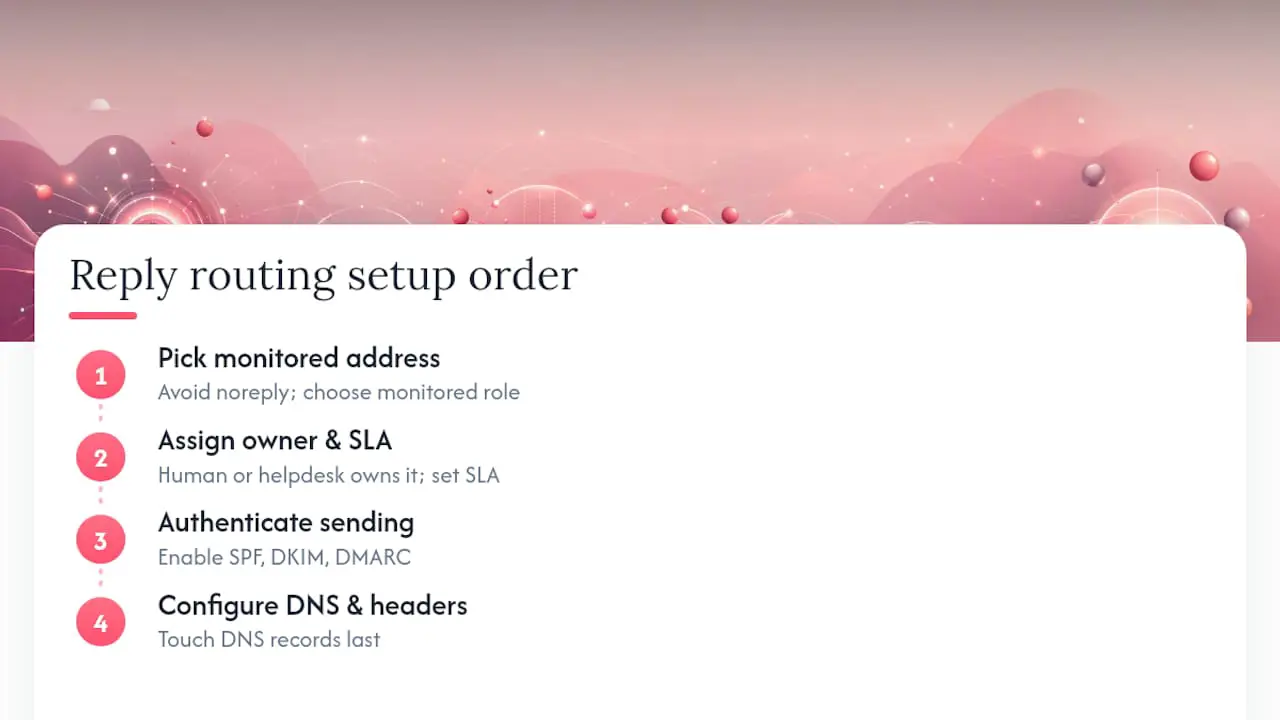
- Choisissez vos adresses. Sélectionnez une adresse de rôle surveillée pour Reply-To (
support@company.com) et vérifiez que l’adresse From correspond à votre domaine d’envoi authentifié. - Définissez le nom affiché. Utilisez le nom de votre marque ou de votre équipe, et non un nom personnel, sauf si l’e-mail est volontairement personnel (séquence commerciale, message d’un fondateur).
- Vérifiez la propriété du domaine dans votre ESP ou dans la console d’administration de Google Workspace / Microsoft 365.
- Ajoutez les enregistrements SPF et DKIM à votre DNS. La plupart des ESP fournissent les valeurs exactes des enregistrements TXT dans leur assistant de configuration.
- Publiez un enregistrement DMARC en commençant par
p=nonepour recueillir les rapports agrégés, puis passez àp=quarantineaprès avoir confirmé que toutes les sources d’envoi légitimes réussissent. - Configurez le Return-Path / la gestion des rebonds dans votre ESP. La plupart des ESP modernes gèrent cela automatiquement, mais vérifiez que le domaine de l’adresse de rebond est couvert par votre enregistrement SPF.
- Définissez des règles de routage dans votre boîte de réception partagée ou votre service d’assistance afin d’attribuer les réponses entrantes à la bonne file.
Remarques propres aux plateformes
Gmail / Google Workspace. Ajoutez et vérifiez une adresse d’envoi dans les paramètres du compte Gmail, puis sélectionnez-la dans le champ From. Les options Reply-To et de routage des groupes disponibles dépendent de votre configuration Google Workspace ; testez donc l’envoi et la réception avant le déploiement.
Outlook / Microsoft 365. Configurez les autorisations Envoyer en tant que ou Envoyer de la part de pour les boîtes partagées dans Microsoft 365. La prise en charge d’un en-tête Reply-To personnalisé varie selon la version d’Outlook et le processus d’envoi. Si le client ne l’expose pas, utilisez un service d’envoi ou un processus approuvé qui le permet. Respectez la politique de votre locataire lors du transfert de réponses vers des domaines externes.
ESP (Mailchimp, Klaviyo, Brevo, etc.). Reply-To est généralement un champ dédié dans les paramètres de campagne, séparé de l’adresse From. Les paramètres de gestion des réponses de la plateforme contrôlent l’adresse qui apparaît dans l’en-tête Reply-To et peuvent acheminer les réponses vers une boîte de réception spécifique, les responsables d’un groupe ou une adresse personnalisée propre à chaque abonné.
Services SMTP / transactionnels (SendGrid, Postmark, Amazon SES). Définissez l’en-tête Reply-To dans l’appel API ou le message SMTP. Le fournisseur gère généralement le Return-Path par défaut. Un domaine de rebond personnalisé peut nécessiter des enregistrements DNS propres au fournisseur ; suivez donc la documentation actuelle de ce service.
Liste de contrôle des tests
- Envoyez un message de test vers des comptes Gmail, Outlook et Apple Mail. Répondez à chacun et vérifiez que la réponse arrive dans la bonne boîte de réception.
- Affichez les en-têtes bruts dans chaque client (Gmail : « Afficher l’original » ; Outlook : Fichier → Propriétés → En-têtes Internet). Vérifiez que From, Reply-To et Return-Path affichent les bonnes adresses.
- Vérifiez l’en-tête
Authentication-Resultspour connaître les résultats SPF, DKIM et DMARC. DMARC nécessite au moins un chemin SPF ou DKIM réussi et aligné. - Après 24 à 48 heures, examinez les rapports DMARC agrégés (envoyés à l’adresse indiquée dans votre balise
rua=) afin de repérer les échecs d’alignement provenant de sources d’envoi inattendues. - Vérifiez le routage entrant : confirmez qu’une réponse envoyée à votre adresse Reply-To crée un ticket ou apparaît dans la bonne file du service d’assistance.
Erreurs courantes lors de la configuration de l’adresse de réponse et comment les corriger
Les causes principales sont les boîtes de réception non surveillées, les en-têtes incohérents, les échecs d’alignement DMARC et un Return-Path pointant vers un domaine sans enregistrement SPF.
Étapes de dépannage
- Vérifiez la configuration des en-têtes. Affichez les en-têtes bruts d’un message de test reçu. Vérifiez que From, Reply-To et Return-Path affichent bien les adresses souhaitées.
- Vérifiez les résultats SPF, DKIM et DMARC. Examinez
Authentication-Resultsdans les en-têtes bruts. Analysez tout mécanisme en échec et confirmez qu’au moins un identifiant SPF ou DKIM réussi est aligné sur le domaine From. - Examinez le Return-Path. Vérifiez que son domaine est autorisé par SPF et, si vous vous appuyez sur SPF pour DMARC, qu’il est aligné sur le domaine From visible. Les échecs d’authentification peuvent contribuer au rejet, au report ou au classement en spam.
- Effectuez un test de semis. Envoyez des messages vers des comptes de test chez les principaux fournisseurs et vérifiez leur placement dans la boîte de réception. Des outils comme Email Header Analyzer de MXToolbox ou Postmaster Tools de Google mettent en évidence les problèmes de réputation de domaine et d’authentification.
- Examinez les rapports DMARC agrégés. Recherchez les sources qui utilisent votre domaine From sans SPF ou DKIM aligné. Il peut s’agir d’expéditeurs non autorisés ou de services légitimes mal configurés.
Correctifs rapides
- Les réponses arrivent dans la mauvaise boîte de réception : mettez à jour le champ Reply-To dans les paramètres de campagne de votre ESP ou dans la configuration d’envoi de votre client de messagerie.
- Échecs SPF : ajoutez la plage d’adresses IP d’envoi de l’ESP ou le mécanisme include à votre enregistrement SPF TXT. Maintenez le nombre de recherches sous 10 pour éviter une
permerror. - Échecs DKIM : vérifiez le sélecteur, le domaine signataire et la clé publique publiée conformément aux instructions de votre fournisseur, puis attendez la propagation DNS.
- Boîte de réception non surveillée : configurez immédiatement un transfert vers une adresse surveillée ou dirigez Reply-To vers une adresse du service d’assistance pendant que vous corrigez le routage sous-jacent.
- Échecs DMARC en quarantaine ou en rejet : identifiez l’expéditeur légitime dont l’alignement fait défaut et corrigez sa configuration SPF ou DKIM. Coordonnez soigneusement toute modification temporaire de la politique au lieu d’affaiblir l’application en première intention.
Exemples d’adresses de réponse et 3 modèles que votre équipe peut reprendre
Utilisez par défaut des adresses basées sur les rôles : support@, billing@, hello@ ou reply+ticketid@ pour les systèmes qui analysent la partie locale à des fins de routage. Évitez les adresses telles que donotreply@ ou no-reply@ dans tout parcours où un client pourrait raisonnablement vouloir répondre.
Conventions de nommage des adresses :
support@company.com, file générale d’assistance client ; facile à mémoriser et à authentifierbilling@company.com, questions relatives aux factures et aux paiements ; sépare les réponses financières du volume de l’assistancehello@company.com, adresse conviviale et orientée marque pour les parcours d’intégration et de marketingreply+ticket123@company.com, format avec adressage plus pour les services d’assistance configurés afin de router selon l’identifiant du ticketpress@company.com, demandes de presse et des médias ; surveillée par l’équipe communication, et non par l’assistance
Gardez les noms affichés courts. « Acme Support » est plus facile à reconnaître sur un petit écran qu’un long intitulé de service. Les recommandations de Constant Contact concernant le choix des adresses From et Reply-To soulignent elles aussi l’importance d’une identité d’expéditeur reconnaissable.
Trois modèles de réponse prêts à l’emploi
Ces modèles sont adaptés des bonnes pratiques en matière d’e-mails de service client et conviennent aux équipes utilisant une boîte de réception partagée ou un service d’assistance.
1. Accusé de réception simple
Bonjour [Prénom], merci de nous avoir contactés. Nous avons bien reçu votre message et un membre de notre équipe vous répondra dans un délai de [X heures / 1 jour ouvré]. Votre numéro de référence est [#TICKET-ID]. Si la situation évolue d’ici là, répondez simplement à cet e-mail.
2. Escalade avec délai
Bonjour [Prénom], nous examinons votre demande et devons faire intervenir notre équipe [facturation / technique / senior]. Vous pouvez vous attendre à recevoir une mise à jour d’ici le [date ou heure précise]. Nous vous tiendrons informé ici ; il n’est pas nécessaire d’ouvrir un nouveau ticket.
3. Confirmation de facturation ou de paiement
Bonjour [Prénom], nous avons bien reçu votre paiement de [$AMOUNT] pour la facture [#INV-ID]. Votre compte est maintenant à jour. Si vous avez des questions concernant ces frais, répondez directement à cet e-mail et notre équipe de facturation vous répondra dans un délai d’un jour ouvré.
À faire et à éviter :
- Incluez la référence du ticket ou de la facture dans chaque réponse afin que les clients puissent effectuer une recherche dans leur boîte de réception et retrouver le contexte.
- Conservez un nom affiché cohérent avec le domaine de l’adresse From.
- Utilisez le prénom du client. Les formules d’ouverture génériques (« Cher client ») réduisent la personnalisation perçue.
- N’utilisez pas une adresse noreply comme adresse From dans un modèle auquel un client pourrait avoir besoin de répondre.
- N’incluez pas plus d’un appel à l’action par réponse. Choisissez l’étape suivante la plus importante.
Pour accéder à une bibliothèque plus vaste de modèles prêts à copier, la collection de modèles d’e-mails d’assistance de Deskhero couvre les situations courantes, des demandes de remboursement aux avis d’escalade.
Directives juridiques et sectorielles qui influencent le choix des adresses de réponse
Les lois et normes des plateformes exigent des en-têtes exacts et une procédure de désinscription fonctionnelle. Le service postal Business Reply Mail est un produit postal distinct, soumis à ses propres règles, et n’a aucun rapport avec les en-têtes Reply-To des e-mails.
La loi CAN-SPAM fixe les exigences applicables aux e-mails commerciaux aux États-Unis. Les messages concernés doivent contenir des informations de routage exactes, une adresse postale physique valide et une méthode de désinscription, les demandes de désinscription devant être honorées dans un délai de 10 jours ouvrés. Le non-respect de ces exigences peut entraîner des sanctions civiles.
USPS Business Reply Mail est un produit postal soumis à ses propres exigences en matière d’autorisation et de conception des envois. Il est totalement distinct de la configuration Reply-To des e-mails. Les équipes qui associent des canaux de réponse physiques et numériques doivent vérifier les exigences postales en vigueur avant l’impression et ne doivent pas supposer que les deux canaux partagent une configuration.
Indicateurs à suivre après la modification du routage des réponses :
- Taux de réussite du routage des réponses : pourcentage des réponses des clients qui atteignent la boîte de réception surveillée prévue sans erreur de transfert ou de routage
- SLA de la boîte de réception : délai entre la réception d’une réponse et la première réponse d’un Utilisateur
- Taux d’échec DMARC : à suivre via les rapports agrégés ; une hausse signale une nouvelle source d’envoi non autorisée
- Délai de traitement des désinscriptions : vérifiez que les désinscriptions sont traitées dans le délai de 10 jours ouvrés prévu par CAN-SPAM
Ce que les équipes d’assistance comprennent mal au sujet du routage des réponses
La sagesse conventionnelle recommande de « configurer une adresse noreply pour les e-mails transactionnels et une adresse d’assistance pour tout le reste ». Ce n’est pas faux, mais cela néglige le problème le plus difficile : la plupart des échecs de routage ne sont pas des erreurs de configuration. Ce sont des défaillances de personnel et de processus que des en-têtes correctement configurés mettent en évidence.
Vous pouvez disposer d’une adresse support@company.com parfaitement authentifiée, avec DMARC en p=reject, SPF réussi pour chaque envoi et DKIM signé pour chaque message, tout en laissant des réponses non lues pendant 72 heures parce que personne ne gère la file de la boîte de réception partagée le week-end. La configuration technique est le minimum requis. C’est au niveau opérationnel que les équipes perdent réellement des clients.
Les équipes sous-estiment également le coût opérationnel d’une adresse noreply. Les clients peuvent essayer de répondre à un reçu ou à une notification même si aucune réponse n’était attendue. Si ces messages disparaissent, le contexte utile et les premiers signaux d’alerte disparaissent avec eux. Utilisez une adresse surveillée dès qu’une réponse serait raisonnable et fournissez une voie de contact claire lorsque l’adresse de l’expéditeur n’est pas surveillée.
Avant le déploiement, choisissez une adresse de rôle surveillée, confirmez qu’une personne ou une file du service d’assistance en est responsable et définissez un objectif écrit pour la première réponse. Configurez l’authentification et le routage, puis testez les deux directions avant d’envoyer des e-mails à grande échelle. Une distribution fiable et une gestion fiable sont deux exigences distinctes, et chacune doit avoir un responsable.
Deskhero synchronise vos réponses avec votre boîte mail existante
Deskhero prend en charge la synchronisation bidirectionnelle avec Gmail, Google Workspace et Microsoft 365, y compris les boîtes partagées Microsoft. Grâce à ces connexions OAuth, les réponses peuvent être envoyées depuis votre adresse d’entreprise existante. Deskhero prend également en charge les boîtes mail fondées sur DNS pour d’autres domaines que vous détenez ; celles-ci nécessitent des enregistrements DNS d’authentification et un transfert entrant.
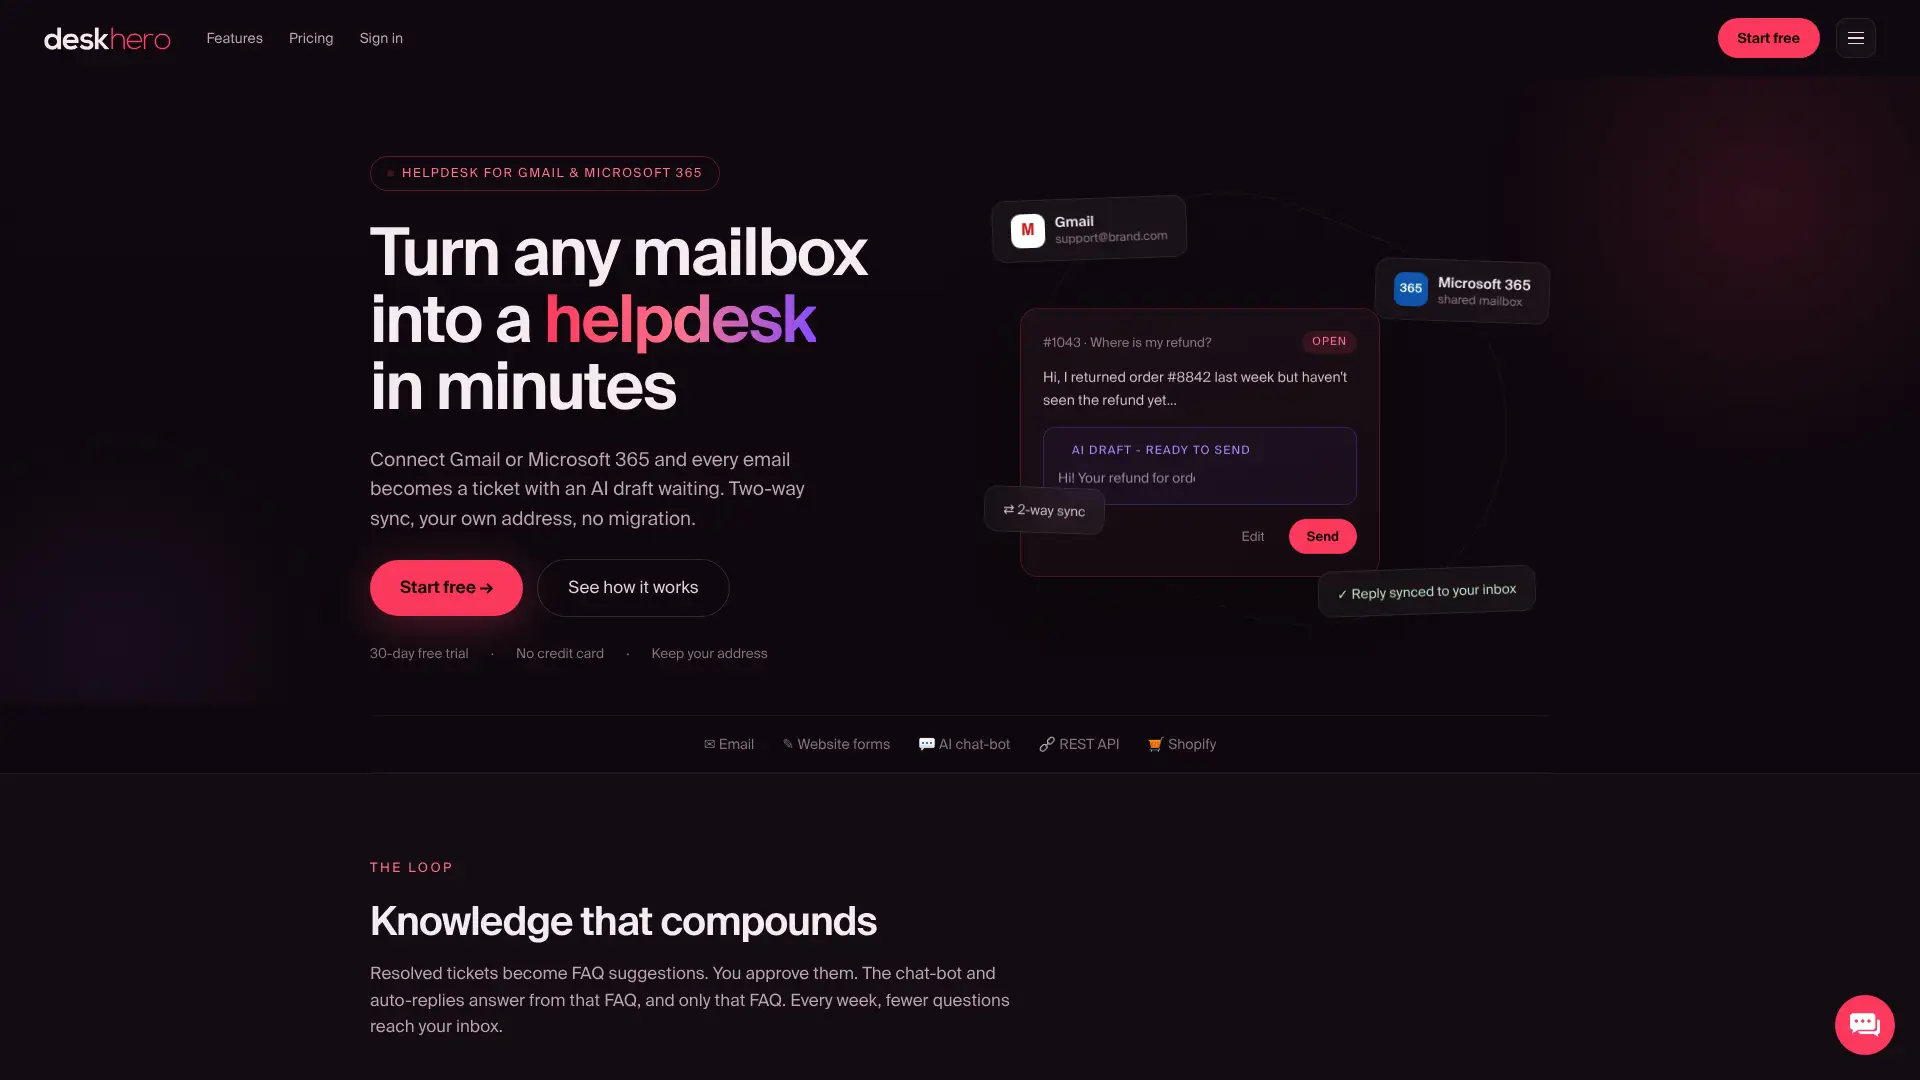
Lorsqu’un client répond dans la même conversation, Deskhero rattache le message au ticket existant. Chaque boîte mail est acheminée vers un groupe configuré, et les Utilisateurs travaillent depuis la boîte de réception partagée des tickets avec suivi des SLA. Les réponses rédigées par l’IA peuvent utiliser l’historique des tickets de l’espace de travail, la base de connaissances interne, la FAQ publique approuvée, les pages du site web analysées et d’autres sources de connaissances connectées. Les réponses automatiques de l’IA destinées aux clients utilisent uniquement le contenu de la FAQ publique approuvée et transmettent le ticket à une personne lorsqu’aucune réponse fiable n’est disponible.
Deskhero propose un essai gratuit de 30 jours sans carte bancaire requise. Les boîtes Gmail et Microsoft 365 peuvent être connectées en quelques clics.
Sources
- Loi CAN-SPAM : guide de conformité pour les entreprises | Federal Trade Commission
- Documentation relative à l’adresse From / à la gestion des réponses | Mapp
- CORRECTION mail : définir la bonne entreprise reply_to · 27d4a74 · odoo/odoo
FAQ
Qu’est-ce qu’une adresse Reply-To ?
L’adresse Reply-To est l’adresse e-mail à laquelle la réponse d’un destinataire est remise lorsqu’il clique sur « Répondre » dans son client de messagerie. Elle peut être différente de l’adresse From, qui contrôle l’identité de l’expéditeur.
Est-il acceptable d’utiliser une adresse noreply pour les e-mails destinés aux clients ?
Pour les notifications système purement non interactives, une adresse non surveillée peut être acceptable si le message inclut une voie de contact visible. Pour tout parcours dans lequel un client pourrait raisonnablement répondre, utilisez une adresse surveillée.
Comment répondre professionnellement à un e-mail d’entreprise ?
Utilisez le nom du client, faites référence à son problème précis ou à son numéro de ticket, indiquez clairement l’étape suivante ou le délai prévu et limitez le message à trois courts paragraphes. Les trois modèles de cet article couvrent les situations les plus courantes.
Comment répondre à un e-mail d’une entreprise en utilisant ma propre adresse d’entreprise ?
Utilisez les fonctionnalités d’envoi en tant que ou de boîte partagée proposées par votre fournisseur de messagerie, vérifiez l’adresse et sélectionnez-la dans le champ From. Si votre plateforme d’envoi prend en charge un champ Reply-To distinct, dirigez-le vers une boîte de réception d’entreprise surveillée et testez le résultat avant le déploiement.
Deskhero permet-il d’envoyer les réponses depuis mon adresse d’entreprise existante ?
Oui. Deskhero prend en charge la synchronisation bidirectionnelle avec Gmail, Google Workspace et Microsoft 365 ; les boîtes connectées via OAuth peuvent donc envoyer des réponses depuis l’adresse d’entreprise existante. Les boîtes fondées sur DNS pour d’autres domaines détenus nécessitent une authentification DNS et un transfert entrant.